Audit de sécurité
Cartographie du réseau, revue des règles du pare-feu, comptes à privilèges, accès distants et sauvegardes. Rapport priorisé par risque réel, pas par catalogue.
Cybersécurité · Stormshield
 Pare-feu & protection réseau avec Stormshield
Un pare-feu mal configuré laisse passer plus de choses qu'une porte ouverte. Nous concevons, durcissons et supervisons votre sécurité réseau, avec des équipements que nous maîtrisons et un interlocuteur sur place.
Prestations
Nous travaillons avec les équipements en place quand c'est possible. Quand il faut remplacer, nous le disons et nous expliquons pourquoi, chiffres à l'appui.
Cartographie du réseau, revue des règles du pare-feu, comptes à privilèges, accès distants et sauvegardes. Rapport priorisé par risque réel, pas par catalogue.
Mise en service, règles d'ouverture minimales, NAT, filtrage applicatif et durcissement de l'administration. Le portail d'administration n'est jamais laissé ouvert sur Internet.
Accès distant chiffré pour les équipes mobiles et les sites distants, avec authentification renforcée et journalisation des connexions.
Collecte des journaux, indicateurs d'exploitation et alertes utiles : vous voyez ce qui se passe sur votre réseau avant que ça ne devienne un incident.
Segmentation
Un réseau invité qui partage le même VLAN que la caisse, la comptabilité et les caméras, c'est un visiteur, ou un appareil compromis, à un clic de vos données. La séparation des réseaux est le premier geste de sécurité, et il est souvent gratuit.
| Situation | Réponse |
|---|---|
| Un seul réseau pour tout | Segmentation VLAN + règles inter-zones |
| Pare-feu jamais revu depuis l'installation | Audit des règles, fermeture des ouvertures inutiles |
| Télétravail ou chantier distant | VPN nomade avec authentification renforcée |
| Aucune visibilité sur les incidents | Journaux centralisés + alertes |
Notre approche
La sécurité parfaite n'existe pas ; celle qui protège vraiment commence par trois questions simples : qu'est-ce qui est exposé sur Internet, qui peut se connecter à quoi, et que verrait-on si quelqu'un entrait ?
Nous fournissons les moyens techniques et les procédures ; les obligations réglementaires propres à votre activité restent sous votre responsabilité.
| Étape | Livrable |
|---|---|
| 1 · Collecte | Inventaire réseau et points d'entrée |
| 2 · Analyse | Failles classées par criticité |
| 3 · Plan d'action | Correctifs immédiats / à 30 j / à 90 j |
| 4 · Mise en œuvre | Configuration appliquée et vérifiée |
Pare-feu · Stormshield
C'est le premier équipement que voit un paquet réseau, et le dernier qui décide. Mal réglé, il laisse passer ce qu'il devrait arrêter ; bien réglé, il rend tout le reste possible : segmentation, télétravail, WiFi invité, téléphonie sur IP.
Qui est Stormshield ? Un éditeur français de cybersécurité, né en 2013 de la fusion, par Airbus CyberSecurity, d'Arkoon Network Security et de NetASQ. Basé à Issy-les-Moulineaux, il équipe des entreprises, des collectivités et des infrastructures critiques. Ses pare-feu de la gamme Network Security ont obtenu la qualification « Standard » de l'ANSSI en 2024, et ses technologies sont reconnues par l'Union européenne et l'OTAN.
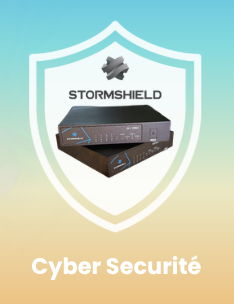
Pare-feu Stormshield SN, gamme Network Security. Nous les installons, les configurons et les maintenons, le produit et ses certifications sont ceux de l'éditeur.
Méthode & conformité
Acheter un pare-feu ne rend personne plus sûr. Ce qui compte, c'est de savoir ce que vous protégez, contre qui et à quel coût. C'est exactement ce que fait la méthode EBIOS Risk Manager de l'ANSSI, que nous appliquons atelier par atelier, et sur laquelle nous préparons les organismes entrant dans le périmètre de NIS2.
NIS2 ne concerne pas toutes les organisations : nous vérifions d'abord si vous êtes dans le périmètre (entité essentielle ou importante) avant de proposer quoi que ce soit.
| Atelier | Ce qu'on produit |
|---|---|
| 1 · Cadrage et socle | Périmètre, biens essentiels, événements redoutés |
| 2 · Sources de risque | Qui attaque, pourquoi, avec quels moyens |
| 3 · Scénarios stratégiques | Chemins d'attaque vers vos activités critiques |
| 4 · Scénarios opérationnels | Comment, concrètement, sur quels systèmes |
| 5 · Traitement du risque | Mesures, priorités, plan d'action chiffré |
La directive européenne renforce les obligations des entités essentielles et importantes. Nous vous aidons à transformer les exigences en mesures réelles :
La faille exploitée n'est presque jamais la plus récente : c'est celle qui n'a pas été appliquée. Nous tenons ce processus dans la durée :
Nous nous appuyons sur nos propres assistants : une base de connaissances indexant les référentiels EBIOS (plus de 1 700 extraits), un agent d'analyse de risque et un poste d'audit pour les tests d'intrusion. Ils accélèrent la production des livrables, ils ne remplacent ni l'analyse, ni la responsabilité de la direction.
Ces outils tournent sur notre infrastructure, en local. Aucun document client n'est envoyé à un service tiers.
Un doute sur votre configuration ?
Un premier échange d'une demi-heure suffit généralement à identifier les deux ou trois points qui comptent vraiment.
Pour aller plus loin
Trois notes techniques écrites à partir de nos installations réelles — les chiffres, les alternatives écartées et les erreurs à ne pas refaire.
Cybersécurité
La méthode appliquée sur deux CVE PHP/Apache, la communication d'éditeur et les leçons des failles Fortinet.
Lire la noteCybersécurité
Comment un agent augmenté par recherche documentaire transforme un flux de CVE en plan de patch priorisé.
Lire la noteSupervision
De la chaîne syslog au tableau de bord : Loki, VictoriaLogs, Prometheus et la panne silencieuse du surveillant.
Lire la note